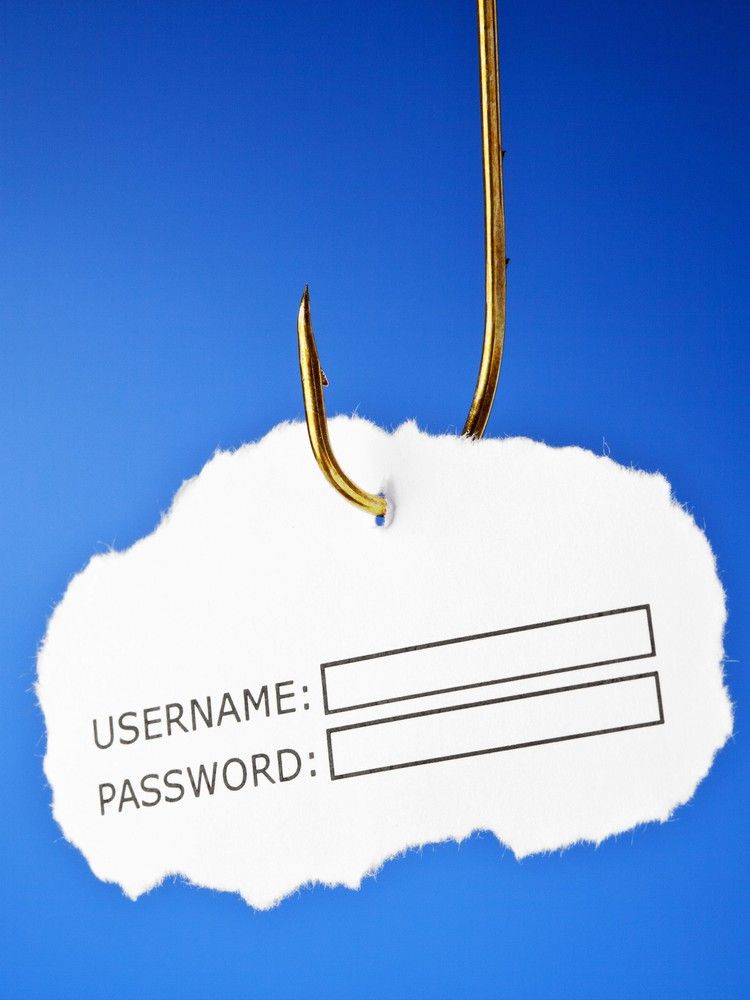
Pendaran cahaya layar gawai membiaskan pesan singkat dengan tautan biru yang tampak mendesak di tengah padatnya aktivitas harian. Layar kaca menampilkan logo perbankan terkemuka, lengkap dengan tata letak visual yang nyaris sempurna tanpa cela. Peringatan mengenai penangguhan rekening tabungan dalam tempo tiga puluh menit sengaja dicantumkan demi memicu kepanikan mendadak. Jemari kerap terdorong menyentuh layar tanpa pertimbangan matang. Dalam hitungan detik, kendali atas instrumen moneter pribadi dapat berpindah tangan ke pihak yang tidak bertanggung jawab. Saldo tabungan hasil jerih payah bertahun-tahun lenyap seketika, mengalir menuju rekening penampung anonim.
Kenyamanan transaksi nirsentuh modern menuntut harga mahal berupa kewaspadaan tanpa henti. Gerbang perbankan digital kini menghadapi gempuran rekayasa sosial yang kian terstruktur dan licin. Pelaku kejahatan siber enggan membongkar enkripsi peladen institusi keuangan yang berlapis baja. Mereka memilih mengeksploitasi kelengahan persepsi manusia melalui manipulasi psikologis terencana. Memahami ragam ciri phishing finansial secara mendalam merupakan instrumen proteksi paling fundamental agar setiap individu mampu membentengi kedaulatan finansialnya dari jebakan manipulasi digital yang merusak tatanan hidup.
Mekanisme Rekayasa Sosial di Balik Jebakan Tautan Digital
Kejahatan peretasan akun moneter modern bertumpu pada eksploitasi bias kognitif yang mematikan logika kritis korban. Pelaku merancang pesan dengan memanfaatkan stimulus kepanikan akut atau iming-iming imbalan finansial yang tidak rasional. Reaksi panik memicu dorongan instingtif untuk segera menekan tautan rujukan tanpa melakukan verifikasi faktual.
Vektor manipulasi ini menyusup melalui kanal komunikasi privat, mulai dari surat elektronik, pesan singkat seluler, hingga aplikasi percakapan instan. Tampilan antarmuka situs resmi dipindai dan dikloning secara identik menggunakan skrip web otomatis. Ketika korban memasukkan data kredensial ke dalam formulir tiruan tersebut, aliran data pribadi langsung terkirim ke peladen pengendali sindikat peretas. Kecepatan transmisi data digital membuat proses pengurasan saldo rekening berlangsung senyap tanpa disadari oleh pemilik rekening yang sah.
5 Indikator Menemukenali Tautan dan Komunikasi Manipulatif
Mendeteksi anomali pada pesan digital membutuhkan kecermatan dalam meneliti detail teknis serta struktur linguistik yang digunakan:
-
Penyimpangan Tipografi pada Struktur Nama Domain Situs
Pelaku kerap menggunakan teknik manipulasi ejaan dengan mengganti satu huruf vokal menggunakan angka atau alfabet serupa, seperti mengganti huruf l kecil dengan angka satu. Kejanggalan penulisan protokol pada bilah alamat peramban menjadi indikasi kuat bahwa laman tersebut merupakan replika jahat yang dirancang untuk memanen kredensial perbankan nasabah.
-
Penggunaan Nada Urgensi yang Memaksa Pengambilan Keputusan Instan
Pesan manipulatif selalu menyertakan batas waktu sempit dengan ancaman pemblokiran permanen, denda pajak fantastis, atau pembatalan transaksi mencurigakan. Tekanan psikologis ini sengaja diciptakan untuk melumpuhkan nalar skeptis korban, memicu tindakan tergesa-gesa tanpa konfirmasi ke saluran perbankan resmi.
-
Permintaan Data Autentikasi Rahasia Tingkat Primer
Lembaga keuangan resmi tidak pernah meminta nasabah mengisi nomor identifikasi pribadi, kode sandi sekali pakai, atau tiga digit angka keamanan di belakang kartu debit melalui formulir digital terbuka. Permintaan data otorisasi mutlak tersebut merupakan salah satu ciri phishing finansial paling nyata yang wajib diwaspadai oleh setiap pengguna layanan perbankan seluler.
-
Ketiadaan Sertifikasi Enkripsi Digital dan Inkonsistensi Protokol Web
Situs resmi korporasi perbankan menggunakan enkripsi lapisan soket aman tingkat tinggi dengan validasi organisasi ketat. Ketiadaan tanda gembok terkunci pada bilah peramban atau penggunaan domain tingkat atas gratisan mengonfirmasi bahwa laman yang diakses tidak memiliki legitimasi operasional sektor perbankan.
-
Pengalihan Otomatis Menuju Pemasangan Berkas Tak Dikenal
Sebagian tautan manipulatif tidak hanya menampilkan formulir pengisian data, melainkan langsung memicu pengunduhan paket berkas aplikasi berbahaya ke memori gawai. Berkas berformat instalasi mandiri ini menyusupkan skrip mata-mata yang sanggup menyadap lalu lintas pesan singkat otentikasi secara otomatis tanpa memicu kecurigaan pengguna ponsel.
4 Kerugian Fatal Akibat Kelalaian Interaksi Digital
Dampak dari kecerobohan mengeklik tautan sembarangan meluas melampaui sekadar hilangnya sejumlah saldo tabungan pribadi:
-
Pembajakan identitas kependudukan secara menyeluruh yang disalahgunakan pelaku untuk mengajukan pinjaman dana daring ilegal atas nama korban.
-
Pengurasan limit kartu kredit dan instrumen pembayaran pascabayar hingga batas maksimal dalam rentang waktu beberapa menit saja.
-
Pengambilalihan akun surat elektronik utama serta profil media sosial yang berujung pada pemerasan kontak pribadi yang tersimpan di dalam gawai.
-
Pencemaran riwayat kelayakan kredit pada basis data regulator keuangan yang menghambat pengajuan fasilitas pembiayaan perbankan di masa depan.
Menyadari empat konsekuensi destruktif tersebut memperkuat urgensi penerapan disiplin verifikasi sebelum merespons pesan masuk apa pun di perangkat seluler.
Protokol Mitigasi Darurat Saat Telah Terlanjur Menekan Tautan
Tindakan penyelamatan yang diambil dalam kurun waktu sepuluh menit pertama setelah terjadinya kebocoran data sangat krusial dalam membatasi kerugian materiil:
-
Pemutusan Sambungan Data Internet Perangkat
Segera aktifkan mode pesawat terbang pada ponsel cerdas Anda guna memutus pertukaran data antara aplikasi perusak dan peladen pengendali peretas di luar jaringan.
-
Permohonan Pemblokiran Akses Transaksi ke Pusat Bantuan Bank
Hubungi nomor kontak darurat resmi pihak perbankan melalui perangkat komunikasi lain untuk membekukan rekening tabungan, kartu debit, serta kartu kredit secara total tanpa kompromi.
-
Pembaruan Kredensial Pengamanan Akun Digital Utama
Akses surel perbankan dari perangkat komputer yang steril dari infeksi piranti perusak, kemudian perbarui seluruh kata sandi serta aktifkan otentikasi berbasis kunci keamanan fisik.
-
Pelaporan Resmi kepada Satuan Kejahatan Siber Kepolisian
Susun dokumentasi tangkapan layar percakapan, alamat tautan manipulatif, serta bukti mutasi pemindahan dana ganjil untuk diserahkan kepada pihak penegak hukum demi memblokir rekening penampung komplotan penipu.
Membangun Kesadaran Kritis dalam Lanskap Keuangan Modern
Perkembangan teknologi pembayaran digital semestinya mempermudah produktivitas, bukan menjerumuskan pengguna ke dalam jurang krisis finansial. Kedaulatan keamanan data pribadi pada akhirnya berpijak pada kematangan emosional dan nalar rasional pemegang perangkat. Sehebat apa pun arsitektur pengamanan siber yang dipasang oleh perbankan, pintu brankas tetap dapat terbuka jika nasabah menyerahkan kuncinya secara sukarela akibat terperangkap tipu daya.
Peliharalah kebiasaan memeriksa ulang setiap pesan mencurigakan sebelum mengambil tindakan administratif apa pun di layar gawai. Jangan biarkan kepanikan mengaburkan akal sehat, dan jangan pernah membagikan kode autentikasi rahasia kepada entitas mana pun di ruang siber. Melalui kewaspadaan yang konsisten, penguasaan literasi keamanan digital yang matang, serta kedisiplinan menjaga kerahasiaan kredensial perbankan, Anda dapat memanfaatkan ekosistem keuangan modern secara aman, tenang, dan berdaulat penuh atas masa depan finansial Anda.
Pertanyaan yang Sering Diajukan
Apakah tautan resmi dari pihak bank selalu dikirimkan melalui nomor telepon korporasi terverifikasi?
Institusi perbankan resmi hanya menggunakan kanal pengirim bercentang hijau verifikasi resmi atau nama institusi yang terdaftar di operator jaringan seluler, bukan menggunakan nomor ponsel reguler acak berformat nomor pribadi.
Bagaimana cara aman memeriksa keaslian tautan perbankan yang diterima lewat pesan instan?
Cara paling aman adalah menyalin alamat tautan tanpa membukanya, lalu memeriksa susunan nama domain induk menggunakan mesin pencari, atau mengetikkan alamat resmi situs perbankan secara manual langsung di peramban web.
Apakah nomor CVV kartu debit boleh dimasukkan ke dalam formulir pembatalan tarif transfer?
Tiga digit nomor keamanan di belakang kartu debit adalah kode otorisasi transaksi pembayaran yang tidak boleh dimasukkan ke dalam formulir pembatalan apa pun, karena institusi resmi tidak memerlukan kode tersebut untuk proses verifikasi data nasabah.
Apakah memperbarui sistem operasi ponsel secara berkala dapat membantu mencegah bahaya phishing?
Pembaruan sistem operasi secara berkala memperbarui pangkalan data keamanan peramban bawaan serta menambal celah kerentanan partisi memori, sehingga gawai lebih tangguh mendeteksi berkas instalasi mencurigakan yang berasal dari tautan liar.
More Stories
Jangan Asal Klik Link Ciri Phishing Sosial Media Berbahaya